Wat als u een beveiligingsbeoordelingstool zou kunnen ontwikkelen om nauwkeurig en objectief te beoordelen en advies te geven?
Beveiligingsbeoordelingen zijn van cruciaal belang om het welzijn van mensen te waarborgen en verschillende soorten verstoringen voor jouw organisatie te voorkomen.
Pointerpro is de 2-in-1-software die het opstellen van assessments combineert met het genereren van gepersonaliseerde PDF-rapporten.

Beveiligingsbeoordelingen worden doorgaans uitgevoerd door interne experts of door externe consultants die gespecialiseerd zijn in de relevante beveiligingsdomeinen. Een security assessment is slechts zo goed als het rapport en de aanbevelingen die eruit voortvloeien. Om op grote schaal hoogwaardige beveiligingsbeoordelingen en rapporten te kunnen produceren, biedt Pointerpro mogelijkheden voor het opstellen van zowel enquêtes als rapportsjablonen.
Wat is het verschil tussen een security assessment en een risicobeoordeling?
De termen ‘security assessment’ en ‘risicobeoordeling’ worden beide gebruikt in de context van organisatorische beveiliging. Hoewel ze vaak door elkaar worden gebruikt, verwijzen ze in feite naar verschillende processen.
Een security assessment heeft betrekking op de algehele beveiligingsstatus van een organisatie. Deze richt zich op de mate waarin de organisatie haar activa beschermt tegen diverse bedreigingen. Een risicobeoordeling is gerichter. Hierbij worden specifiek de risico’s geïdentificeerd, geëvalueerd en worden de waarschijnlijkheid en impact ervan ingeschat. Met andere woorden: een risicobeoordeling kan een onderdeel zijn van een bredere security assessment. Een template voor een security assessment is als een kaart. Een risicobeoordeling is een ingezoomde weergave van specifieke gebieden op die kaart.
Een security assessment moet leiden tot een uitgebreid inzicht in de beveiligingsstatus van een organisatie, samen met aanbevelingen voor het versterken van beveiligingsmaatregelen en -praktijken. Risicobeoordelingen identificeren en beschrijven individuele risico's. Ze geven een beeld van de waarschijnlijkheid dat deze risico's de beveiliging in gevaar brengen en van de mogelijke gevolgen ervan.
3 redenen om Pointerpro te gebruiken als tool voor security assessment


Deze vragen in het template voor veiligheidsbeoordeling helpen een uitgebreid beeld te schetsen van het vermogen van de organisatie om haar fysieke locaties te beschermen tegen diverse risico's en bedreigingen. Elke vraag is bedoeld om kritieke aspecten van de fysieke beveiliging te onderzoeken, waaronder naleving van het beleid, bewustzijn van medewerkers, controlemaatregelen, bewaking, paraatheid bij noodsituaties en informatiebeveiliging.
De implementatie van deze elementen is van cruciaal belang om de faciliteit te beschermen tegen ongeoorloofde toegang, mogelijke beveiligingsinbreuken en noodsituaties. Door deze vragen te beantwoorden, kan een organisatie haar huidige beveiligingsstatus in kaart brengen en gebieden identificeren die verbetering of onmiddellijke aandacht vereisen.
De vragen in dit template voor security assessment evalueren de beveiliging en integriteit van de toeleveringsketenactiviteiten van een organisatie. Ze hebben betrekking op verschillende aspecten van de beveiliging van de toeleveringsketen, van beleidsimplementatie en leveranciersbeoordeling tot transportbeveiliging en gegevensbescherming.
Elke vraag is bedoeld om in kaart te brengen hoe goed de organisatie de risico's beheert en beperkt die verband houden met de complexe processen in haar toeleveringsketen. Dit omvat het vermogen om verstoringen op te vangen, de integriteit van goederen te waarborgen en te zorgen voor veilige gegevensverwerking.
Door deze vragen te beantwoorden, kan een organisatie potentiële kwetsbaarheden in haar toeleveringsketen identificeren en maatregelen nemen om haar beveiliging te versterken. Deze assessment is cruciaal voor het waarborgen van een soepele en veilige werking van de toeleveringsketen, die essentieel is voor het algehele succes en de veerkracht van een organisatie.
Deze vragen uit het template voor milieubeveiligingsbeoordeling zijn doorgaans nuttig voor overheidsinstanties, milieuorganisaties, gemeenschapsleiders en onderzoekers. Zij kunnen op basis van deze vragen een assessment uitvoeren om de stand van zaken op het gebied van milieubeveiliging in een bepaald gebied in kaart te brengen.
Het rapport over de assessment van de milieuveiligheid dat uit deze vragen zou kunnen voortkomen, zou bijzonder waardevol zijn voor beleidsmakers of lokale gemeenschappen. De resultaten zouden hun besluitvormingsprocessen met betrekking tot de toewijzing van middelen, de ontwikkeling van regelgeving en rampenparaatheid kunnen ondersteunen. Onderzoekers zouden de gegevens kunnen gebruiken om een breder inzicht te krijgen in de dynamiek van de milieuveiligheid.
U past formules toe, zodat de invoer van de respondenten wordt berekend en gemeten.
Het resultaat? Relevante analyses, automatisch gegoten in visuele beveiligingsrapporten voor met feedback voor respondenten, maar ook geaggregeerde rapporten voor jezelf en stakeholders.

"We gebruiken Pointerpro voor alle soorten enquêtes en assessments binnen ons wereldwijde bedrijf, en onze medewerkers zijn erg te spreken over het gebruiksgemak en de flexibele rapportagemogelijkheden."
Directeur bij Alere
"NIEMAND heeft een product dat precies zo is als dit. Ik heb dagenlang gezocht en voor zover ik kan beoordelen, voldoet dit aan alle eisen. Sterker nog, dit is precies wat ik zelf zou hebben gemaakt als ik een programma voor mezelf had ontworpen."
CEO van Business Training Work
"Ik geef de nieuwe rapportgenerator 5 sterren vanwege het gebruiksgemak. Iedereen zonder programmeerervaring kan snel aan de slag met het maken van geautomatiseerde, gepersonaliseerde rapporten."
CFO & COO bij Egg Science
Bent u consultant? Dan bouwt u jouw merk op basis van jouw expertise.
Met Pointerpro bundelt u jouw knowhow in een digitale beoordelingstool om automatisch PDF-rapporten van topkwaliteit te genereren. En die verdienen het toch om jouw prachtige ontwerp en logo te dragen?
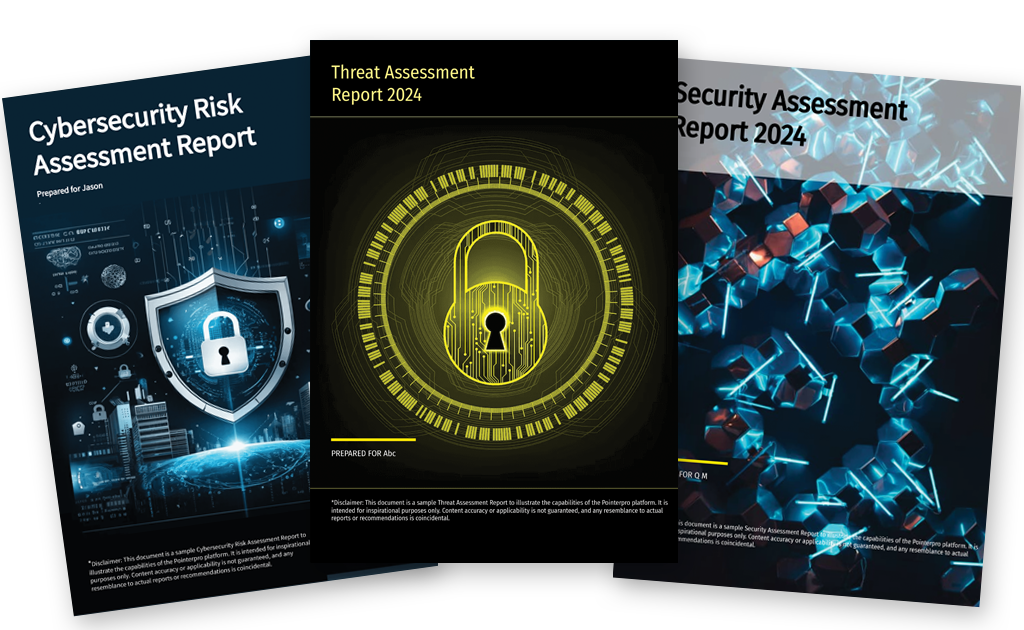
Het rapport moet duidelijk, beknopt en vrij van technisch jargon zijn . Zo is het toegankelijk voor zowel technische als niet-technische stakeholders. Zoals gezegd kunnen visuele elementen zoals diagrammen en grafieken worden gebruikt om gegevens beter te visualiseren. Besteed voldoende aandacht aan het grafisch ontwerp en de huisstijl van je rapport. Vooral als je een externe consultant bent, is dit belangrijk om geloofwaardigheid uit te stralen.


Een standaard template voor security assessment bevat doorgaans:
-
Een inventarisatie van fysieke en digitale middelen
-
Checklists voor kwetsbaarheden (bijv. verouderde software, onbeveiligde apparaten)
-
Assessments van toegangscontrole (wie heeft toegang tot wat)
-
Controles op naleving (bijv. GDPR, ISO 27001)
-
Risico's scoren en prioriteren secties
Deze structuur helpt u om systematisch zwakke plekken binnen jouw organisatie in kaart te brengen.
Begin met het afstemmen van de reikwijdte op jouw branche en risicoprofiel. Een zorgverlener moet bijvoorbeeld prioriteit geven aan naleving van de HIPAA-wetgeving en de bescherming van patiëntgegevens, terwijl een SaaS-bedrijf zich wellicht meer richt op cloudbeveiliging, versleuteling en kwetsbaarheden in API's. Gebruik voorbeeldsjablonen als referentie, maar houd altijd rekening met jouw specifieke context.
U kunt beide in één raamwerk combineren, maar het is vaak overzichtelijker om ze in afzonderlijke onderdelen op te splitsen of zelfs parallelle templates te gebruiken. Op die manier kan jouw IT-team zich richten op cyberbeveiligingsrisico's, terwijl het faciliteiten- of operationele personeel zich bezighoudt met fysieke beveiliging, zoals toegang tot gebouwen of bewakingssystemen.
Bekijk jouw template minimaal één keer per jaar. Bij elke grote systeemupgrade, wijziging in de regelgeving of beveiligingsinbreuk moet u het template echter onmiddellijk bijwerken. Beveiliging is een snel veranderend vakgebied — jouw beoordelingsproces moet meegroeien met nieuwe bedreigingen.
Voorbeeldsjablonen kunnen als leidraad dienen voor jouw interne controles en helpen bij de voorbereiding op audits, maar ze zijn geen vervanging voor compliance-specifieke kaders. Als u zich voorbereidt op een formele certificering (zoals SOC 2 of ISO 27001), overweeg dan om de templates aan te passen aan die auditcriteria — of gebruik ze vooraf als hulpmiddel voor een gap-analyse.